FairEmail 配置 Gmail 账户:OAuth 与应用专用密码两种方式
Gmail 的两种接入方式
Gmail 是 FairEmail 用户最常配置的邮箱服务。根据你安装的 FairEmail 版本不同,有两种方式接入 Gmail:
方式一:OAuth 一键授权(Play Store / GitHub Release 版)
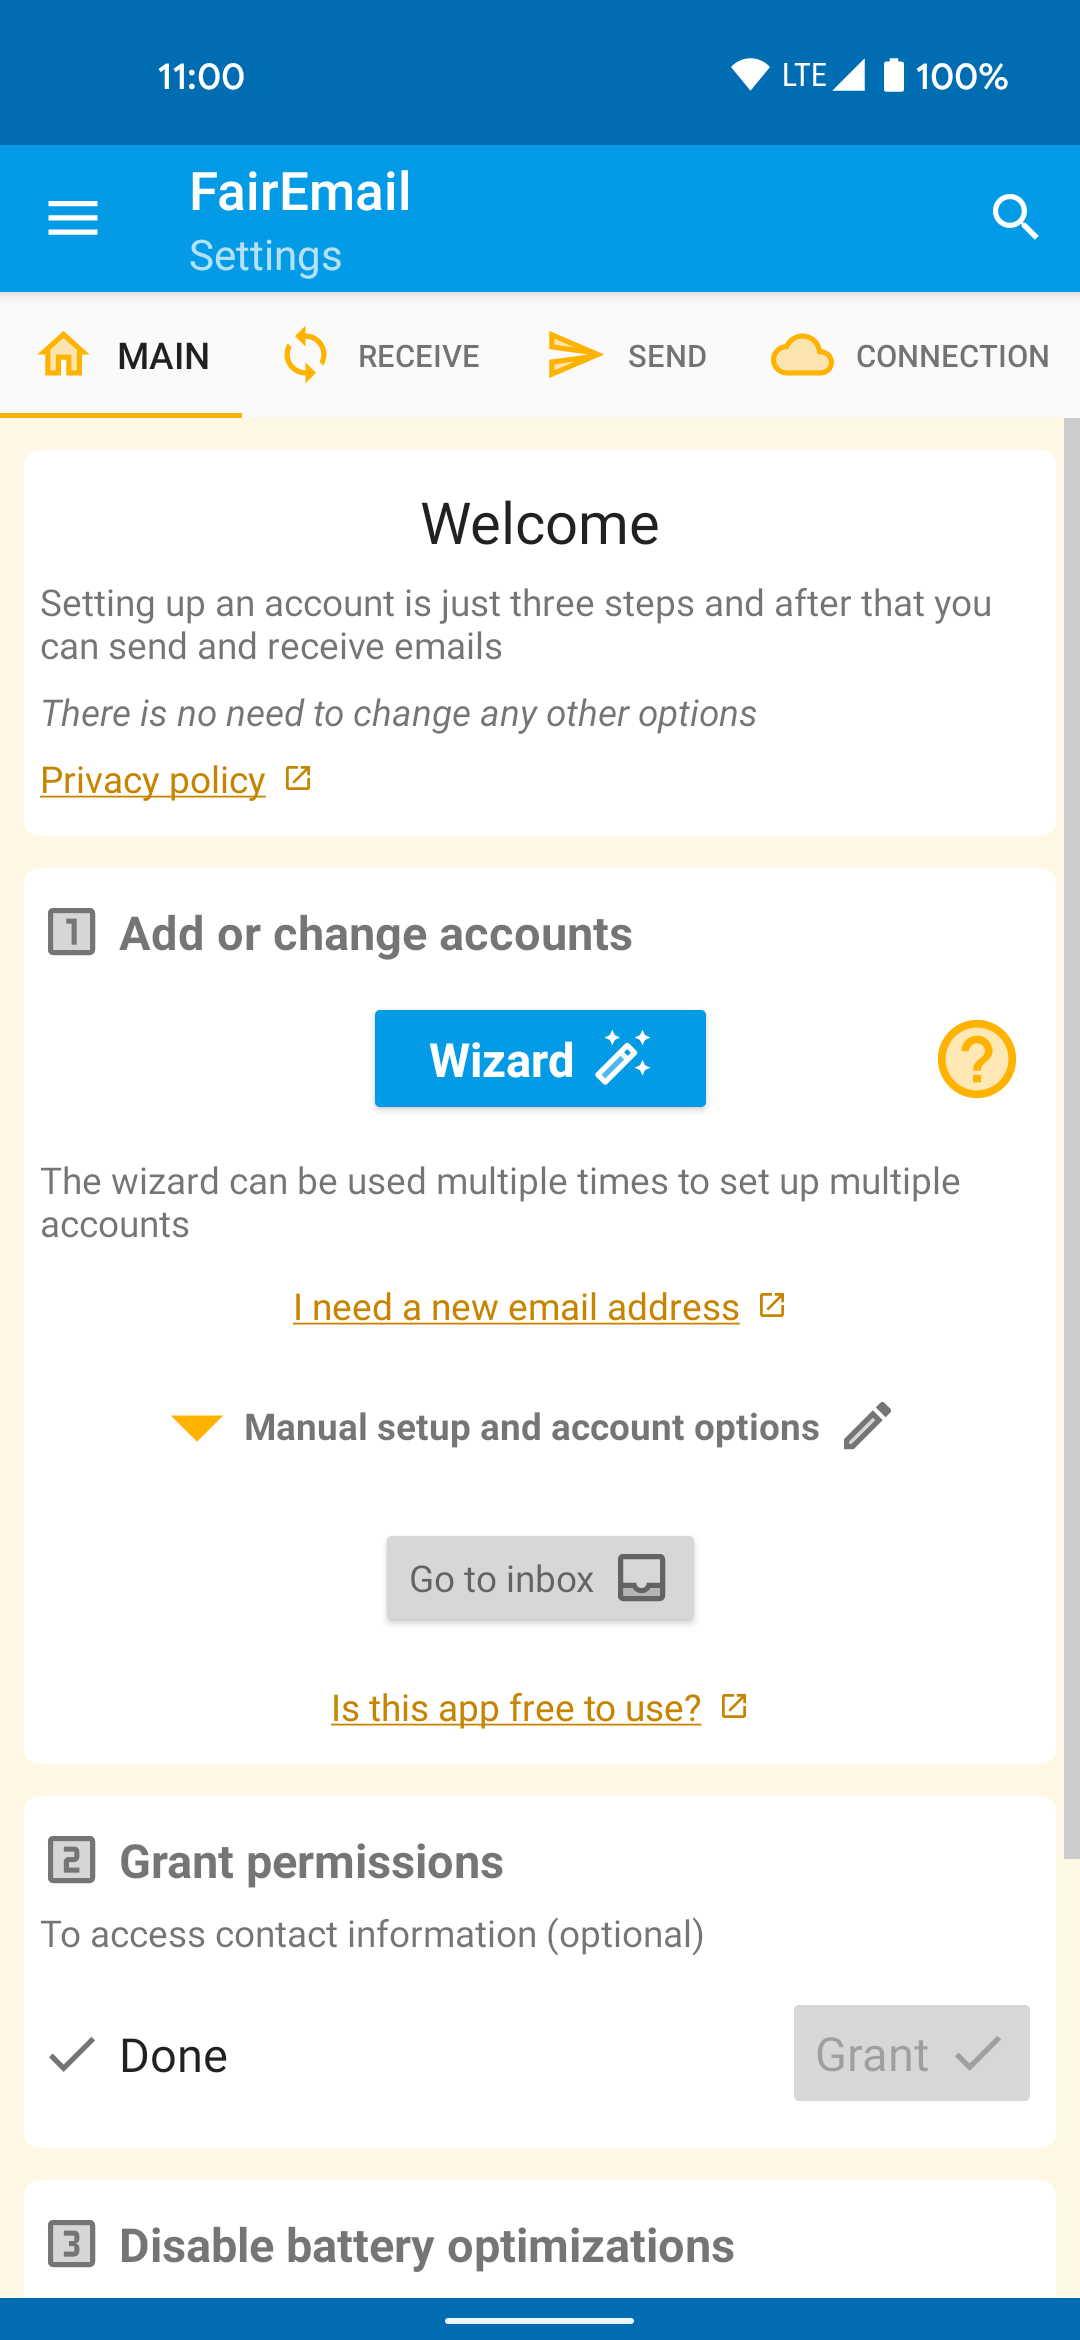
这是最简单的方式,整个过程不到 30 秒:
- 在 FairEmail 快速设置向导中选择「Google」
- FairEmail 会打开 Google 授权页面
- 选择你的 Gmail 账户,点击「允许」
- 回到 FairEmail,IMAP 和 SMTP 配置自动完成
OAuth 方式的优点:不需要在 Google 账户后台生成应用专用密码,安全性更高(FairEmail 永远看不到你的 Google 主密码)。
方式二:应用专用密码(所有版本通用,F-Droid 版必须用)
如果你用的是 F-Droid 版本,或者 OAuth 授权失败,就需要走应用专用密码路线。步骤稍多但也不难:
前置条件:你的 Google 账户必须已开启两步验证(2-Step Verification)。应用专用密码只能在开启两步验证后生成。
操作步骤:
- 打开 Google 账户安全设置页面(security.google.com)
- 在「登录 Google」区域的应用专用密码栏,生成一个新的应用专用密码
- 记录下生成的 16 位密码(只显示一次)
- 回到 FairEmail,在 IMAP 设置中:
- 用户名:完整 Gmail 地址(如
yourname@gmail.com) - 密码:刚才生成的 16 位应用专用密码
- 服务器:
imap.gmail.com - 端口:
993 - 加密:SSL / TLS
- 在 SMTP 设置中:
- 用户名:完整 Gmail 地址
- 密码:同一应用专用密码
- 服务器:
smtp.gmail.com - 端口:
465(SSL)或587(STARTTLS) - 加密:与端口对应
为什么 F-Droid 版不支持 OAuth
Gmail OAuth 授权需要 Google 向 FairEmail 授权 OAuth 使用权限。Google 只向 Play Store 版和官方 GitHub Release 版授予了这个权限——因为这两个发行渠道代表了 FairEmail 官方,而 F-Droid 是第三方开源仓库,Google 不直接信任它。
这不是 FairEmail 技术上做不到 OAuth,而是法律层面的限制。F-Droid 作为非营利组织要与 Google 单独谈判 OAuth 授权,成本过高,所以 F-Droid 版一直维持应用专用密码的方式。
Gmail 常见坑
IMAP 未启用
默认情况下 Gmail 是启用 IMAP 的,但如果之前被手动关闭过,需要到 Gmail 网页端 → 设置 → 转发和 POP/IMAP 中重新启用「启用 IMAP」。
「不安全的应用访问」已关闭
Google 自 2022 年起逐步关闭了「不太安全的应用访问」开关。旧教程里说的「打开 Gmail 设置中不太安全的应用访问」已经不适用了——应用专用密码 + 两步验证就是 Google 推荐的正确做法。
每账户有连接数限制
Gmail 对 IMAP 账户同时连接数有限制(大约 15 个活跃连接)。如果 FairEmail 报告连接数过多,检查你是不是还有其他设备同时用这个账户的 IMAP。FairEmail 默认保持 1 个 IMAP IDLE 连接,应该不会触发。
安全建议
如果你同时拥有 Play Store 版和 F-Droid 版的设备,建议:
- Play Store 版设备用 OAuth(更方便)
- F-Droid 版设备用同一个应用专用密码(应用专用密码可以跨设备使用)
- 定期轮换应用专用密码(比如 90 天)